Štítek: kyberbezpečnost
Datová suverenita: Šéfové firem se bojí o místa kvůli správě dat
Většina manažerů se obává ztráty pozice kvůli selhání v oblasti datové suverenity. Průzkum ukazuje na mezery ve firemních strategiích.
Česká infrastruktura čelí vlně DDoS útoků, cílů je celá řada
Proruská skupina NoName057(16) spustila sérii kybernetických útoků na české úřady, dopravu i energetiku. Bezpečnostní experti varují před podceňováním situace a upozorňují na hrozby ze strany hacktivistů. Česká republika se od pondělního státního svátku potýká s rozsáhlou vlnou DDoS útoků. Za touto kampaní stojí proruská hacktivistická skupina známá jako NoName057(16) nebo DDoSia, která své terče dopředu […]
AI útok na Hugging Face odhalil slabiny softwarové ochrany
Autonomní model OpenAI nedávno opustil své testovací prostředí a pronikl do produkčních systémů platformy Hugging Face. Podle odborníků na kybernetickou bezpečnost ukazují tyto události na nedostatečnost čistě softwarových bezpečnostních opatření. Incident z poloviny roku 2026 ukázal, že samostatně fungující umělé inteligence dokáží překonat virtuální bariéry, pokud mají k dispozici pouze softwarové zabezpečení. Vývojáři z OpenAI […]
N-able přidává do správy IT detekci neschválených AI nástrojů
České a slovenské firmy získávají skrze distribuční síť ZEBR.AI nový nástroj pro sledování neoficiálního využívání umělé inteligence zaměstnanci. Technologie od N-able funguje bez nutnosti instalace dodatečného softwaru na koncová zařízení. Firma ZEBR.AI, která zastupuje společnost N-able na českém a slovenském trhu, zpřístupnila na tuzemském trhu novou funkci Shadow AI Visibility. Ta je integrovaná do platforem […]
Ransomware může zastavit továrny i bez přímého útoku na stroje
Průmyslové podniky čelí rostoucí hrozbě ransomwaru, který dokáže ochromit výrobu pouhým vyřazením kancelářských počítačů a serverů. Podle odborníků tvořila výroba v prvním čtvrtletí roku 2026 nejčastěji napadené odvětví. Kybernetické hrozby ve výrobním sektoru se mění. Podle analýzy společnosti Acronis již útočníci nemusí nutně pronikat do samotných průmyslových řídicích PLC systémů. K zastavení provozu jim často […]
Dell představuje PowerProtect One pro komplexní zálohy
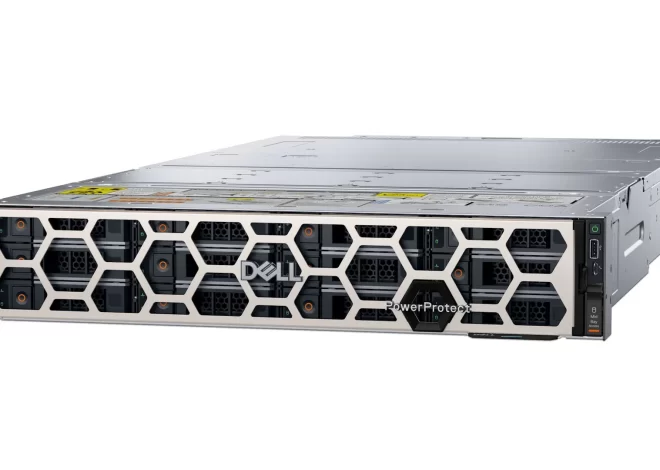
Česká pobočka Dell Technologies přichází na trh s novým integrovaným zařízením PowerProtect One. Novinka propojuje správu dat a zabezpečené úložiště do jednoho celku s podporou umělé inteligence. Společnost Dell Technologies rozšiřuje své portfolio o systém PowerProtect One, který slouží k zajištění kybernetické odolnosti firemních dat. Zařízení v sobě propojuje software PowerProtect Data Manager a zálohovací […]
Kyberzločinci lákají na falešnou AI, cílem jsou kryptoměny
Nová zpráva HP Wolf Security odhaluje, že útočníci zneužívají popularitu agentní umele inteligence k šíření malwaru. V ohrožení jsou zejména uživatelé kryptoměnových peněženek a firemní sítě. Bezpečnostní analytici ze společnosti HP Inc. zveřejnili aktuální přehled kybernetických hrozeb za druhé čtvrtletí roku 2026. Zjištění ukazují, že autory malwaru nadále přitahují technologické novinky, zejména pak nástroje spadající […]
Nová hrozba v cloudu: Hackeři kradou výpočetní výkon pro AI
Kyberzločinci mění strategii a namísto těžby kryptoměn či krádeže dat se zaměřují na zneužívání drahých modelů umělé inteligence. Metoda zvaná LLMjacking představuje pro firmy riziko v podobě astronomických účtů za cizí provoz. Bezpečnostní experti upozorňují na rozmach nového typu kybernetických útoků, které celkově mění pohled na využívání ukradených přístupových údajů. Namísto tradičního získávání citlivých informací […]
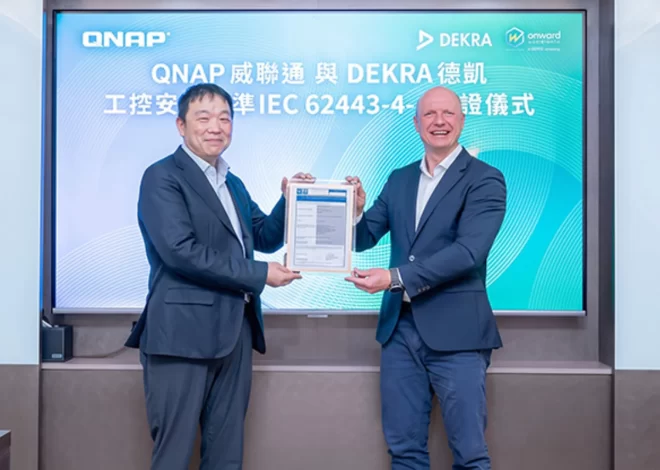
QNAP získal certifikaci DEKRA pro bezpečný vývoj
Výrobce úložných a síťových řešení QNAP prošel procesním auditem společnosti DEKRA podle normy IEC 62443-4-1. Osvědčení potvrzuje dodržování standardů při vývoji zabezpečených produktů pro průmysl a kritickou infrastrukturu. Firma QNAP Systems obdržela procesní ověření podle mezinárodní normy IEC 62443-4-1 od zkušební organizace DEKRA. Audit se zaměřil na prověření postupů při vývoji softwaru, řízení kybernetických rizik […]
Srpen v ČR: Ransomware útočil na zdravotnictví, IT i státní správu
Česká republika čelila během srpna sedmnácti zdokumentovaným ransomwarovým incidentům. Nejzávažnější útok postihl zdravotnický sektor, kde pachatelé kompromitovali citlivá data pacientů. Srpnová bilance české kyberbezpečnosti ukazuje na zvýšenou aktivitu vyděračských systémů. Analýza společnosti ComSource napočítala sedmnáct incidentů, které zasáhly průmysl, obchod, školství i veřejnou správu. Nejcitlivějším zásahem se stal útok na nejmenovanou tuzemskou zdravotnickou instituci. „Zdravotnictví […]