Srpen v ČR: Ransomware útočil na zdravotnictví, IT i státní správu
Česká republika čelila během srpna sedmnácti zdokumentovaným ransomwarovým incidentům. Nejzávažnější útok postihl zdravotnický sektor, kde pachatelé kompromitovali citlivá data pacientů.
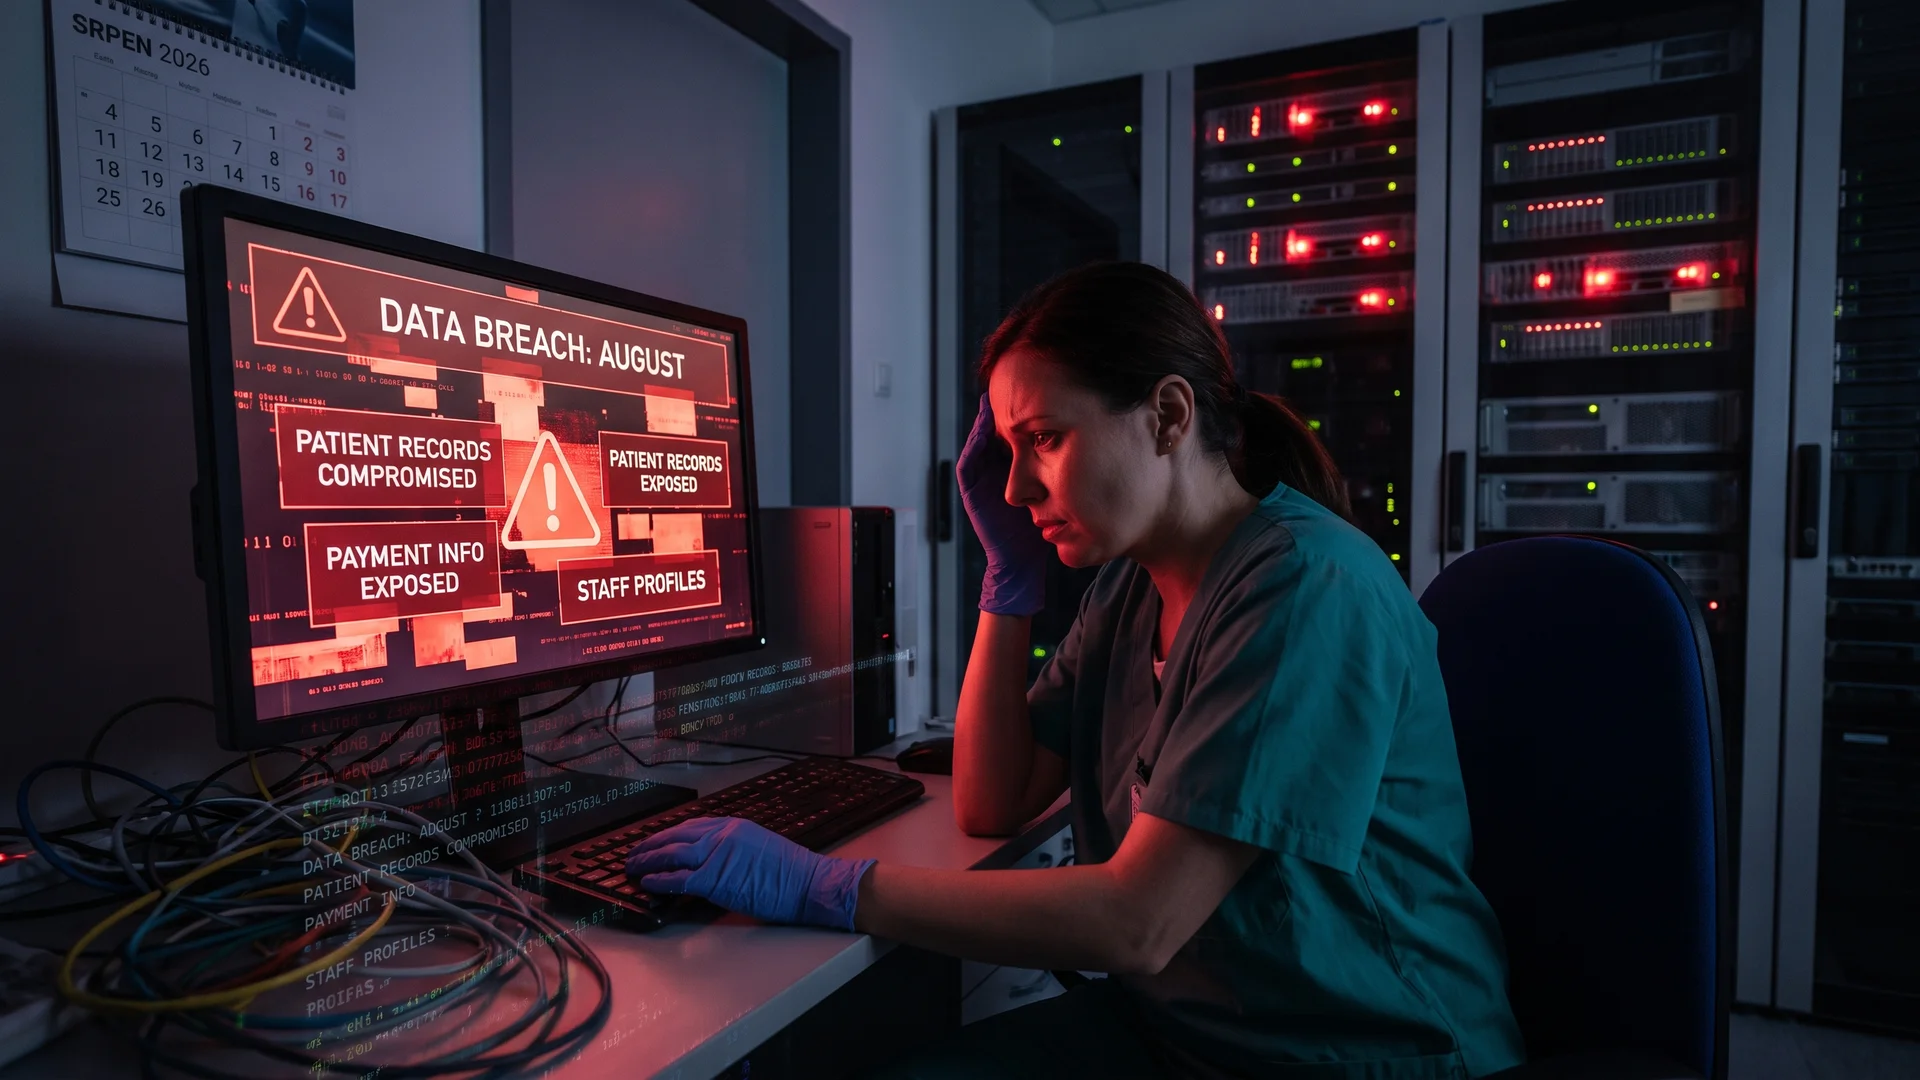
Srpnová bilance české kyberbezpečnosti ukazuje na zvýšenou aktivitu vyděračských systémů. Analýza společnosti ComSource napočítala sedmnáct incidentů, které zasáhly průmysl, obchod, školství i veřejnou správu. Nejcitlivějším zásahem se stal útok na nejmenovanou tuzemskou zdravotnickou instituci.
„Zdravotnictví se v srpnu stalo terčem útoku, který svou povahou patří k nejzávažnějším za poslední měsíce. Útočníci nabízeli k prodeji databázi obsahující kontakty pacientů včetně zdravotních záznamů, informace o rezervacích návštěv s platebními a pojišťovacími údaji a také profily zdravotnického personálu. Ze zásady neuvádíme, o který konkrétní subjekt šlo, ale tento útok představuje opravdu závažnou hrozbu kvůli citlivé povaze zdravotních dat a potenciálnímu narušení péče o pacienty,“ uvedl Michal Štusák, spolumajitel ComSource.
Záznamy byly nabídnuty k prodeji koncem srpna za odhadovanou částku 1400 dolarů. Experti upozorňují, že na rozdíl od kompromitovaných hesel nelze zdravotní dokumentaci dodatečně změnit, což zvyšuje dlouhodobé riziko pro dotčené osoby.
„Zdravotnická data mají svou specifickou hodnotu, protože je nelze jednoduše zneplatnit jako heslo – jednou uniklý zdravotní záznam zůstává citlivý natrvalo. Firmy a instituce spravující taková data by měly investovat do ochrany úměrně tomu, co je v sázce,“ dodal Michal Štusák z ComSource.
Největší nápor mířil na poskytovatele IT
Nejvyšší četnost útoků zaznamenali analytici v oblasti informačních technologií. Skupina označovaná jako Titan provedla sérii útoků na firmy zajišťující správu dat a technologické poradenství. Podobným směrem cílily i další hackerské skupiny na průmyslovou výrobu.
„Opakované cílení na firmy, které pro jiné organizace spravují data nebo IT infrastrukturu, je jeden z nejnebezpečnějších trendů, které v posledních měsících vidíme. Jeden úspěšný průnik do takové společnosti může otevřít cestu k desítkám dalších klientů napříč trhem,“ varoval Štusák.
Kromě komerční sféry se terčem staly i obecní weby nebo základní školy. Bezpečnostní složky rovněž evidovaly desítky tisíc phishingových pokusů a úniky přihlašovacích údajů zjištěné prostřednictvím botnetů.
„Kombinace ransomwaru a aktivního obchodu s uniklými databázemi na fórech ukazuje, že útočníci cílí prakticky na celou českou ekonomickou infrastrukturu – od úřadů přes školy až po e-commerce. Všechny srpnové incidenty jsme klasifikovali se střední závažností, ale objem a rozmanitost cílů je varovným signálem,“ shrnul závěrem Michal Štusák.