Nová hrozba v cloudu: Hackeři kradou výpočetní výkon pro AI
Kyberzločinci mění strategii a namísto těžby kryptoměn či krádeže dat se zaměřují na zneužívání drahých modelů umělé inteligence. Metoda zvaná LLMjacking představuje pro firmy riziko v podobě astronomických účtů za cizí provoz.
Bezpečnostní experti upozorňují na rozmach nového typu kybernetických útoků, které celkově mění pohled na využívání ukradených přístupových údajů. Namísto tradičního získávání citlivých informací nebo generování digitálních měn se pozornost útočníků přesouvá k pronikání do cloudových služeb zaměřených na umělou inteligenci.
Atraktivní byznys bez vlastních nákladů
Tato taktika, odborně nazývaná LLMjacking, umožňuje narušitelům obejít nutnost investic do vlastního hardwaru. S pomocí ukradených přihlašovacích údajů získají kontrolu nad cizími cloudovými účty, jejichž prostřednictvím spouštějí náročné výpočty. Zneužitou kapacitu buď sami využívají, nebo ji přeprodávají dalším zájemcům.
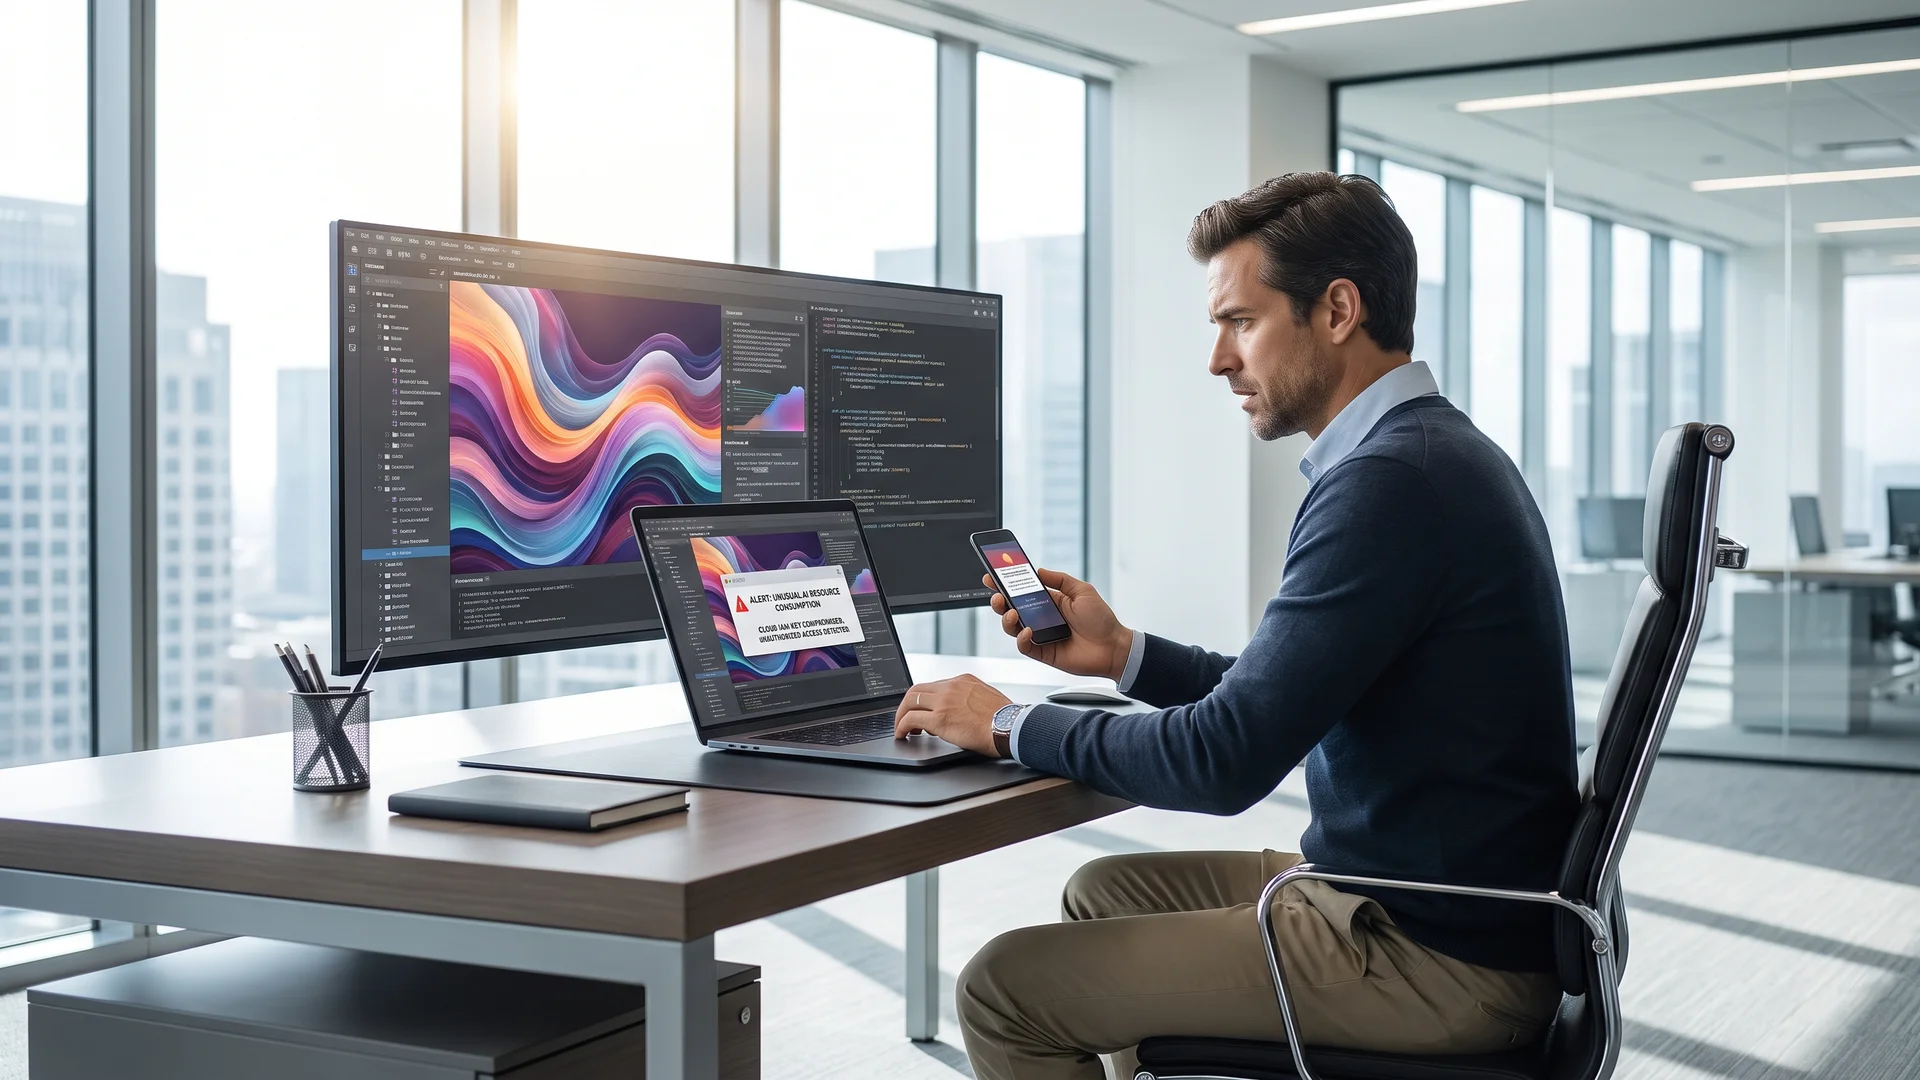
„Generativní umělá inteligence se rychle stává jedním z nejvýnosnějších způsobů využití odcizených přihlašovacích údajů do cloudu. Útočníci již nemusí spouštět těžbu kryptoměn ani sbírat data, aby mohli zpeněžit kompromitovaný klíč pro správu identit a přístupů (IAM). Místo toho mohou zneužít přístup k legitimním cloudovým AI službám a pomocí účtu oběti spotřebovávat nákladné zdroje umělé inteligence nebo tento přístup případně dále prodávat třetím osobám,“ popisuje Ondřej Šťáhlavský, regionální senior ředitel společnosti Fortinet pro střední a východní Evropu.
Rychlý průběh a vysoké finanční škody
Podle dostupných zjištění se podstata incidentů skrývá v odcizení samotného přístupu k hotovým modelům, nikoliv v kopírování samotných trénovacích dat. Výhodou pro útočníky je rychlost, s jakou dokážou po získání prvotních údajů – často v řádu minut – zahájit neoprávněné operace.
Odhadované finanční dopady na napadené subjekty přitom mohou být enormní. Podle analýz se škody při neautorizovaném provozu vybraných špičkových modelů mohou pohybovat v řádu stovek tisíc dolarů denně.
Jak útoky probíhají v praxi
Při nedávno zkoumaném incidentu pachatelé využili dlouhodobě platný administrátorský klíč k cloudové infrastruktuře. Nejprve si vytvořili novou identitu, skrze kterou aktivovali placené modely v digitálním tržišti, a následně skrze ně generovali vysoké poplatky na účet poškozené organizace.
„Protože LLMjacking využívá platné přihlašovací údaje a legitimní cloudové služby, vyžaduje účinná prevence a detekce silné ověření identity, důkladné protokolování a kontextovou analýzu,“ dodává Šťáhlavský.